情報セキュリティガバナンス 情報セキュリティガバナンス
情報セキュリティガバナンス
�g�b�v�y�[�W��������
�R���T���e�B���O
�\�����[�V�����p�b�N for ISMS
�\�����[�V�����p�b�N for �o�}�[�N
�����Z�L�����e�B�K�o�i���X
ISO10002
PMS�^JIS Q 15001
�v���C�o�V�[�}�[�N�\���x��
SECURITY ACTION
���������x��
�����K�C�_���X�E�e���x��
�R���T���e�B���O����
���q�i�������j�v�����������������T���������Z�L�����e�B����
�Z�~�i�[
�Z�L�����e�B�Z�~�i�[
�e�[�}���Z�~�i�[
�����Z�L�����e�B�����u�K��
�Z�L�����e�B�c�[��
ISMS�EPMS�����[�j���O
ISMS�EPMS���� 
�[�j���O��������
�Z�L�����e�B�T�[�r�X
�Z�L�����e�B�j 
���[�X
�Z�L�����e�B�p���W
���A�T�C�g�����N
��ミ����
��ミ�T�v
������������
���l�����������j
CDNS �����[�j���O�u���`ミ������ 
���I
CDNS.BLOG�F�b�c�m�r�X�^�b�t�������u���O����
�R���T���^���gBlog�F�����Z�L�����e�B�R���T���^���g�� 
���_�����g�D�������q���g������������
CDNS�iCDNS_jp�jon Twitter
Navi Site ���O�C�����R�`���`ISMS�E�o�}�[�N�\�z�^�c�������� 
ASP
SECURITY ACTION
�����Z�L�����e�B�R���T���e�B���O��CDNS
情報セキュリティガバナンス
情報セキュリティガバナンス
コンサルティング>情報セキュリティガバナンス


せっかくISMSを取得したけれど、運用コストばかりかかり、対外的な効果がなかなか得られないといわれる経営層の方がおいでになります。
情報セキュリティガバナンス
情報セキュリティマネジメントの形骸化を防ぎ、効果的なマネジメントとしてビジネス、組織に寄与させるためにはどうしたら良いのでしょうか?
情報セキュリティガバナンス
『顧客の信頼性確保のために導入する』ことを目的として取り組むことが多いのですが、すぐさまビジネス的な効果や顧客からの信頼を期待することはできません。
マネジメントシステムの導入・運用により、経営層、管理者層、従業員層の各々が役割を十分理解し、行動することで、組織によい変化をもたらすことがまず大切です。
情報セキュリティガバナンス
経営層と管理者、従業員とのマネジメントシステムに対する理解のギャップが大きい場合に、マネジメント活動が有効に機能せず形骸化することが多いように感じられます。

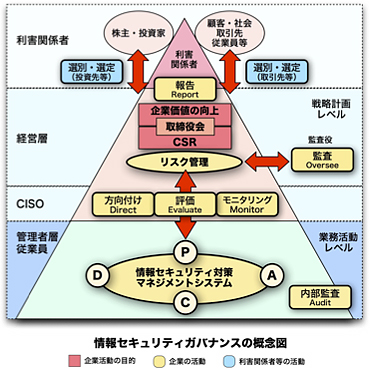
情報セキュリティガバナンスの概念図

経営層のマネジメントシステムに対するコミットメントは、何によって示されるべきなのでしょうか?運用リソースの確保・提供は当然ですが、マネジメントシステムをビジネスとして活かすための活動、ステークホルダに理解を得るための活動、そしてそれを組織内のマネジメントにフィードバック、指示していく積極的な自らの活動(関与と参画)が必須です。
情報セキュリティガバナンス
外からの要求を、内部統制活動を通じてきちっと実施していますという監査や、報告そして活動についての情報公開について、もう一度検討し実施しましょう。
情報セキュリティガバナンス
そのヒントが、【情報セキュリティガバナンス】活動にあります。


[1/12]
情報セキュリティガバナンス
情報セキュリティガバナンス
情報セキュリティガバナンス
1 情報セキュリティガバナンス > 次のページへ


Page Top

情報セキュリティガバナンス
情報セキュリティガバナンス

Copyright (C) 2002-2022 CDNS Corporation. All Rights Reserved.

情報セキュリティガバナンス 情報セキュリティガバナンス